控制任务先于芯片配置确定
英飞凌于2026年10月19日扩展PSOC Control C3系列,推出PSC3M/P6微控制器,面向多电机控制与功率转换,并加入相应安全功能。PG关注的是,控制资源与软件保护怎样围绕同一个项目目标进行规划。
从系统需求看,多电机并不只是增加几个输出通道。各任务需要多快更新,哪些动作必须协调,出现异常时哪些部分继续运行,都应先定义。只有把这些关系写清楚,才能判断控制器资源应如何安排,而不是先堆叠功能清单。资源预算还应保留后续调试和功能调整所需的余量。
功率转换与电机控制还可能共享测量、计算和通信资源。开发团队需要说明哪些任务优先,哪些允许等待,以及如何观察运行状态。这样的约定能帮助不同模块协同,也方便在后续加入新功能时判断是否影响原来的控制目标。
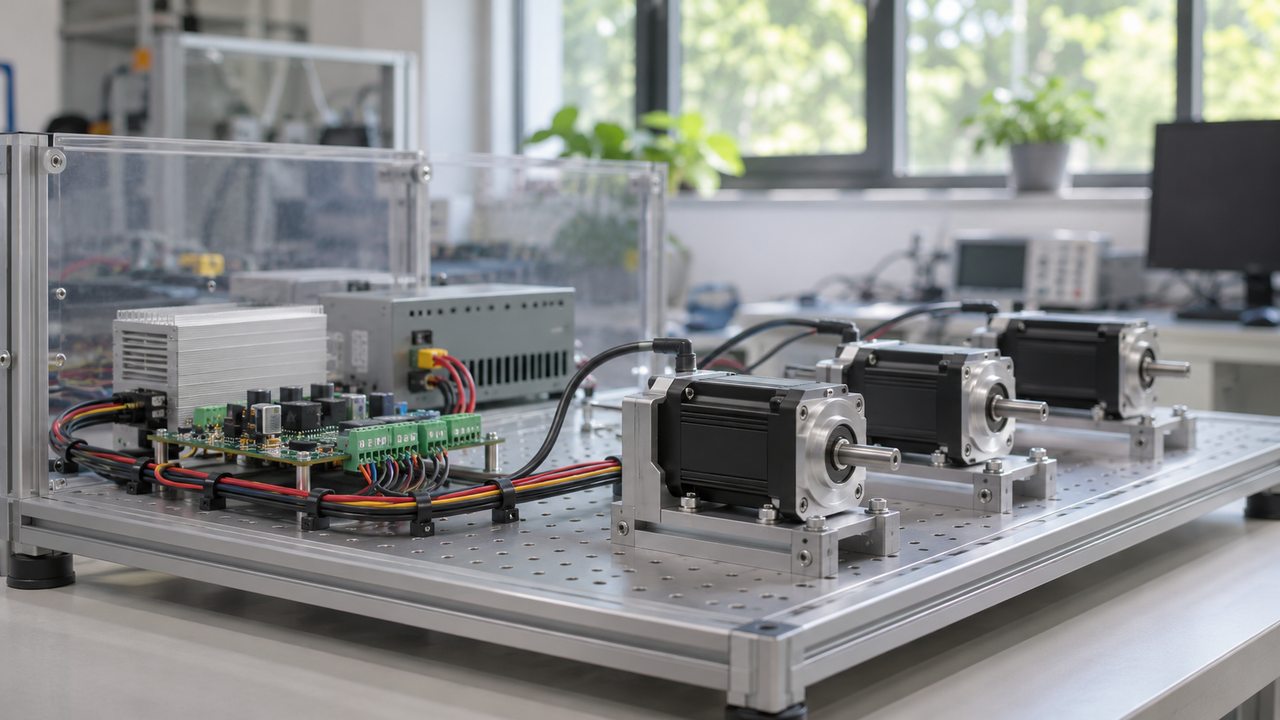
外围资源应当按完整数据路径分配
在一般控制项目中,传感信号进入处理器,再由控制结果驱动执行环节,形成完整路径。接口、采样与输出安排应放在一起检查。只确认某类外设存在,未必能说明它在实际任务组合中已经满足时序和连接要求。
资源分配也需要兼顾调试和维护。测试阶段希望观察的信号,可能与正式产品使用的接口发生竞争,因此应提前规划记录和诊断入口。保留适当的观察能力,有助于定位现场问题,也能减少后期临时改板或改程序的工作。
软件组织上,可以把与硬件有关的配置集中管理,并为各控制任务规定清楚的接口。这样在更换器件或调整系统结构时,团队更容易知道需要修改哪些部分,也便于评审变化是否超出了原先验证的范围。
安全功能需要与产品生命周期连接
从软件保护角度看,芯片提供的能力需要由项目流程正确使用。程序如何安装、版本如何确认、更新过程怎样处理异常,都应有对应设计。仅在功能清单中出现安全名称,不等于整个产品已经建立了完整的保护机制。
密钥和授权的管理职责也需要明确。谁能够发布更新,设备怎样判断更新适用,以及失败后如何恢复,都与长期维护有关。将这些问题尽早纳入架构讨论,有助于避免产品功能完成以后,再补充互相冲突的管理流程。
对于涉及外部要求的项目,应分别核对组件能力、集成方式与整机评价范围。不能将某一层的支持能力直接等同于最终产品已经完成全部认证。把证据和适用条件保留清楚,可以使技术资料更准确,也便于后续审查。
控制与保护应在同一版本上验证
从测试安排看,正常控制、资源压力和更新恢复需要分别检查,也需要观察它们之间的联系。某个维护动作如果改变了任务运行状态,系统应当有可解释的处理方式。验证应围绕真实流程展开,而不是仅逐项确认接口可用。
团队还应保留代码、参数与硬件配置的对应关系。测试结果只有关联到明确版本,才方便以后复现。对于跨项目复用的软件,尤其需要记录哪些条件可以继续沿用,哪些变化会触发重新确认,避免经验被过度推广。
在PG看来,控制器扩展带来的选择空间,需要通过任务定义、资源配置和生命周期管理共同发挥作用。将实时控制与软件保护视为相互关联的工程工作,才能更清楚地评价方案是否适合具体设备及其后续维护方式。